Sécurité des agents IA : permissions, identité et mémoire — le nouveau périmètre zéro confiance
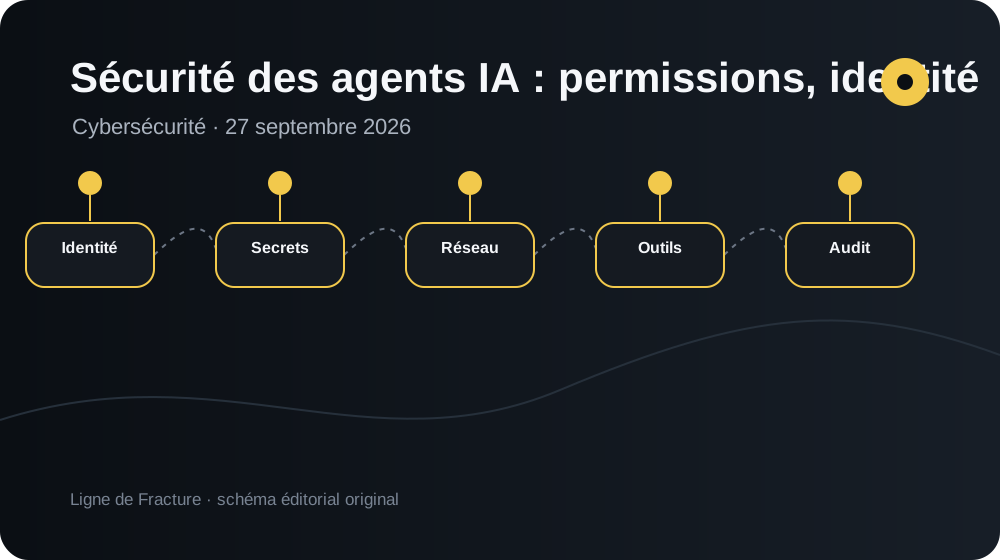
La sécurité d’un agent ne se résume pas au prompt. Elle se joue dans les droits, le réseau, les secrets, la mémoire, les outils et l’audit. Voici la carte du nouveau périmètre.
1. Un agent doit avoir sa propre identité
Partager le compte d’un humain avec un agent rend l’audit presque impossible. Une identité dédiée permet d’attribuer les actions, de limiter les droits et de couper l’accès sans toucher au salarié. Cette idée devient centrale à mesure que Microsoft et d’autres fournisseurs parlent d’agents comme de “teammates”.
Une identité agentique doit être traitée comme un compte de service dynamique : rôle clair, droits minimaux, propriétaire humain, date d’expiration et journaux consultables.
2. La mémoire est une base de données sensible
Plus un agent se souvient, plus il devient utile — et plus il peut accumuler de contexte personnel ou confidentiel. Une politique de mémoire doit définir ce qui peut être retenu, pendant combien de temps, et comment un utilisateur peut corriger ou effacer une information.
Le dossier Premium propose un modèle de classification de mémoire en trois niveaux : éphémère, projet et durable, avec les contrôles adaptés.
3. MCP et les outils déplacent la frontière de sécurité
Un protocole d’outils rend l’agent beaucoup plus capable, mais chaque connecteur devient un nouveau chemin vers une ressource. La bonne pratique n’est pas de “faire confiance à MCP” ou à un connecteur : c’est de contrôler chaque permission et chaque action exposée.
Le dossier complet détaille la défense en profondeur : lecture seule, scopes, proxy réseau, secrets courts, approbation humaine, quotas, journalisation et arrêt.
Le tableau à garder
| Couche | Question à poser |
|---|---|
| Identité | Qui agit réellement ? |
| Permission | Quelle action est strictement nécessaire ? |
| Secret | Combien de temps reste-t-il valide ? |
| Réseau | Quelles destinations sont autorisées ? |
| Mémoire | Que conserve-t-on et combien de temps ? |
| Audit | Peut-on reconstruire chaque action ? |
La chronologie utile
Questions fréquentes
Pourquoi une identité séparée ?
Pour limiter les droits, attribuer les actions et révoquer l’accès sans utiliser le compte d’un humain.
MCP est-il dangereux ?
MCP est un mécanisme de connexion. Le risque dépend des outils exposés, des permissions, des données et des contrôles autour.
sécurité agents IA permissions identité mémoire · agent IA zero trust 2026 · MCP sécurité agent autonome · sandbox agent IA entreprise · gouvernance agent IA permissionsConcurrence estimée plus accessible grâce à la précision et à la fraîcheur de ces formulations. À prioriser ensuite avec les impressions et positions réelles de Search Console.